DNSenum
DNSenum is a DNS enumeration tool designed to gather as much information as possible about a domain using DNS queries, reverse lookups, brute force, and DNS server detection. Similar to DNSrecon, but more focused on automating the whole process in a single run.
It enumerates DNS records (A, MX, NS, TXT, SOA...), detects additional DNS servers, attempts AXFR zone transfers, brute-forces subdomains, enumerates IPv4/PTR hosts across ranges, and builds a map of the DNS infrastructure. Useful for pentesting, technical OSINT, and infrastructure audits.
| Type | CLI |
| Platform | Kali / Linux |
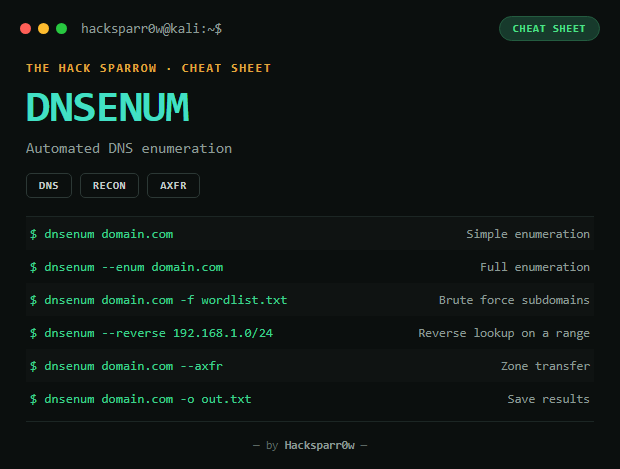
Basic commands
| Command | What it does |
|---|---|
dnsenum domain.com | Simple DNS enumeration |
dnsenum --enum domain.com | Full enumeration (recommended): brute force, transfers, reverse lookup |
dnsenum domain.com -f /usr/share/wordlists/dnsmap.txt | Subdomain brute force with a wordlist |
dnsenum --reverse 192.168.1.0/24 | Reverse lookup over a range |
dnsenum domain.com --axfr | AXFR zone transfer |
dnsenum domain.com -o result.txt | Save the results |
What it returns
- Authoritative DNS servers
- Discovered subdomains
- MX, NS, TXT records (sometimes with SPF/DKIM keys)
- Exposed internal hosts
- Reverse PTR
- Possible zone transfers (critical if it works)
Responsible use
These commands are for systems you own or have explicit written authorisation to test (labs, CTFs, contracted engagements). Using them against third-party infrastructure without permission is illegal in most countries.
DNSenum es una herramienta de enumeración DNS diseñada para recopilar tanta información como sea posible sobre un dominio usando consultas DNS, reverse lookups, fuerza bruta y detección de servidores. Es similar a DNSrecon, pero más enfocada en automatizar todo el proceso en una sola ejecución.
Permite enumerar registros DNS (A, MX, NS, TXT, SOA...), detectar servidores DNS adicionales, realizar transferencias de zona AXFR, enumerar subdominios por fuerza bruta, enumerar hosts IPv4/PTR en rangos, y crear mapas de infraestructura DNS. Muy útil en pentesting, OSINT técnico y auditorías de infraestructura.
| Tipo | CLI |
| Plataforma | Kali / Linux |
Comandos básicos
| Comando | Qué hace |
|---|---|
dnsenum dominio.com | Enumeración DNS sencilla |
dnsenum --enum dominio.com | Enumeración completa (recomendado): brute-force, transferencias, reverse lookup |
dnsenum dominio.com -f /usr/share/wordlists/dnsmap.txt | Brute force de subdominios con wordlist |
dnsenum --reverse 192.168.1.0/24 | Reverse lookup sobre un rango |
dnsenum dominio.com --axfr | Transferencia de zona AXFR |
dnsenum dominio.com -o resultado.txt | Guardar los resultados |
Qué devuelve
- Servidores DNS autorizados
- Subdominios descubiertos
- Registros MX, NS, TXT (a veces con claves SPF/DKIM)
- Hosts internos expuestos
- Reverse PTR
- Posibles transferencias de zona (crítico si funciona)
Uso responsable
Estos comandos son para entornos propios o con autorización explícita por escrito (laboratorios, CTF, auditorías contratadas). Usarlos contra infraestructura ajena sin permiso es ilegal en la mayoría de países.